3분 요약
- cloudflare zero trust 기능을 활용한 2차 인증 시스템 구축
1. Cloudflare Zero Trust 대하여
1-1. Cloudflare Zero Trust란?
Cloudflare 회사에서 제공하는 Zero Trust 기능을 말합니다.
2. Zero Trust 환경 구축
-
먼저 Cloudflare > Zero Trust로 이동합니다
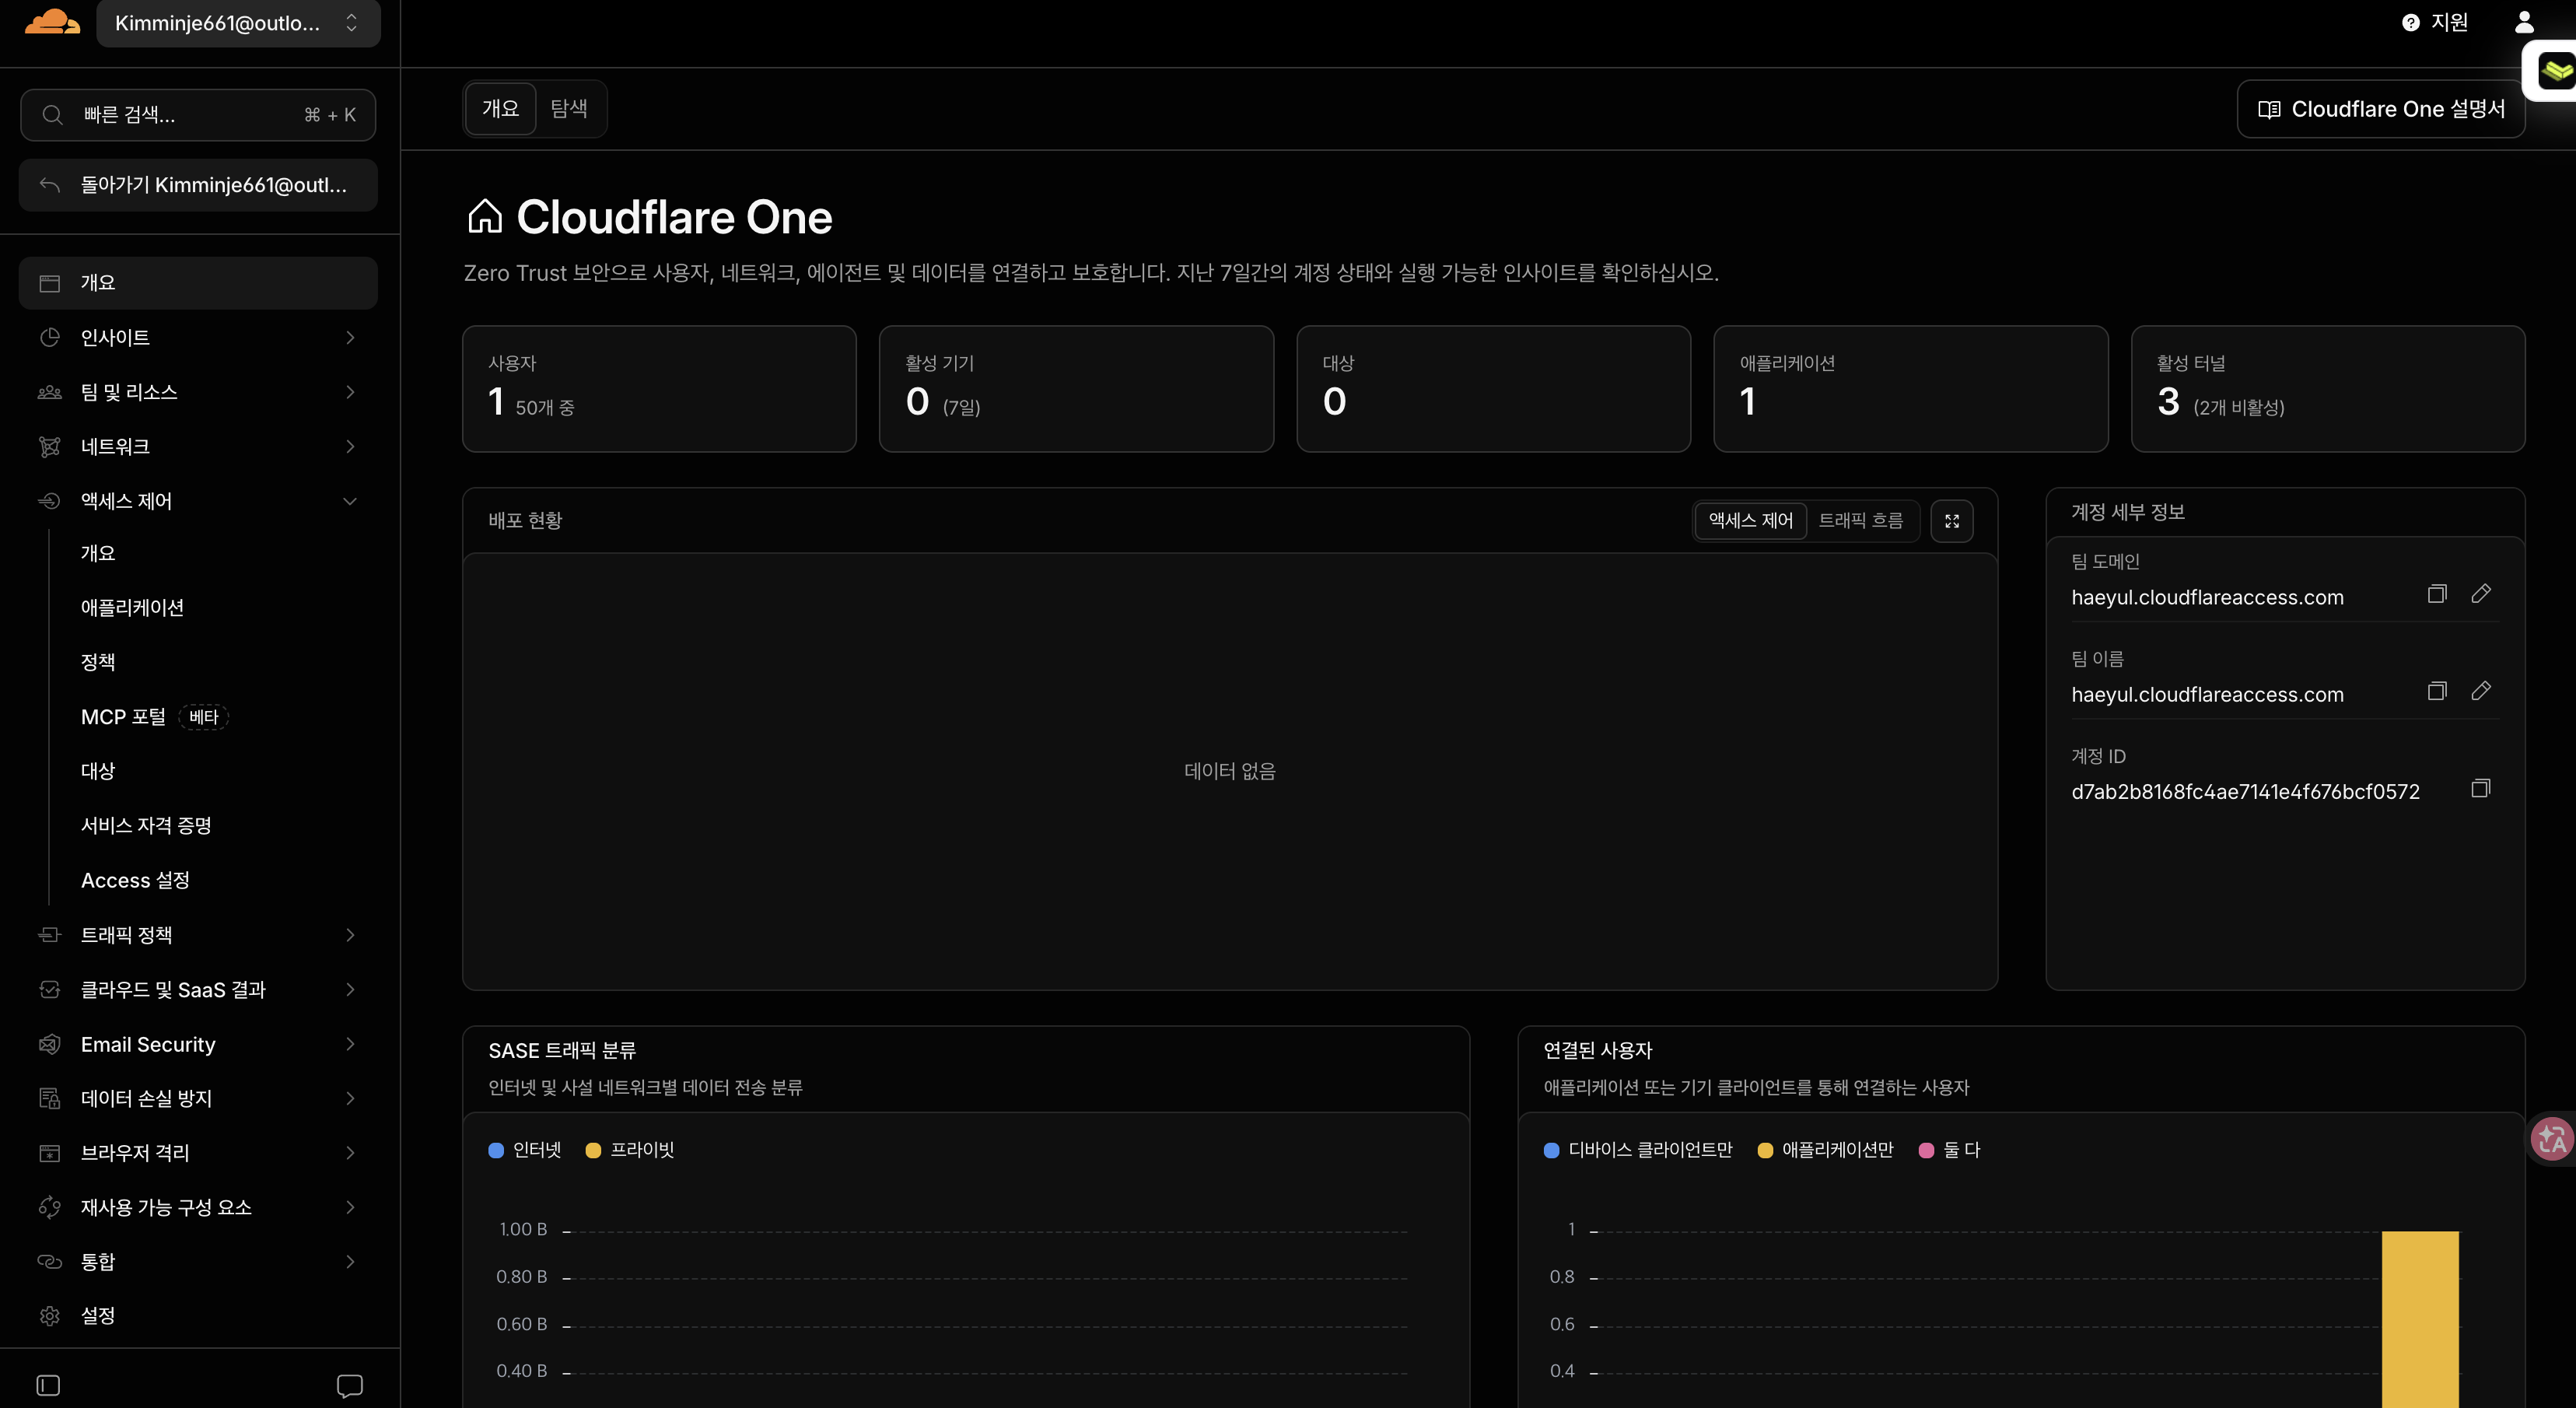
-
여기서 액세스 제어 > 애플리케이션에 들어가서 애플리케이션 추가를 선택합니다.
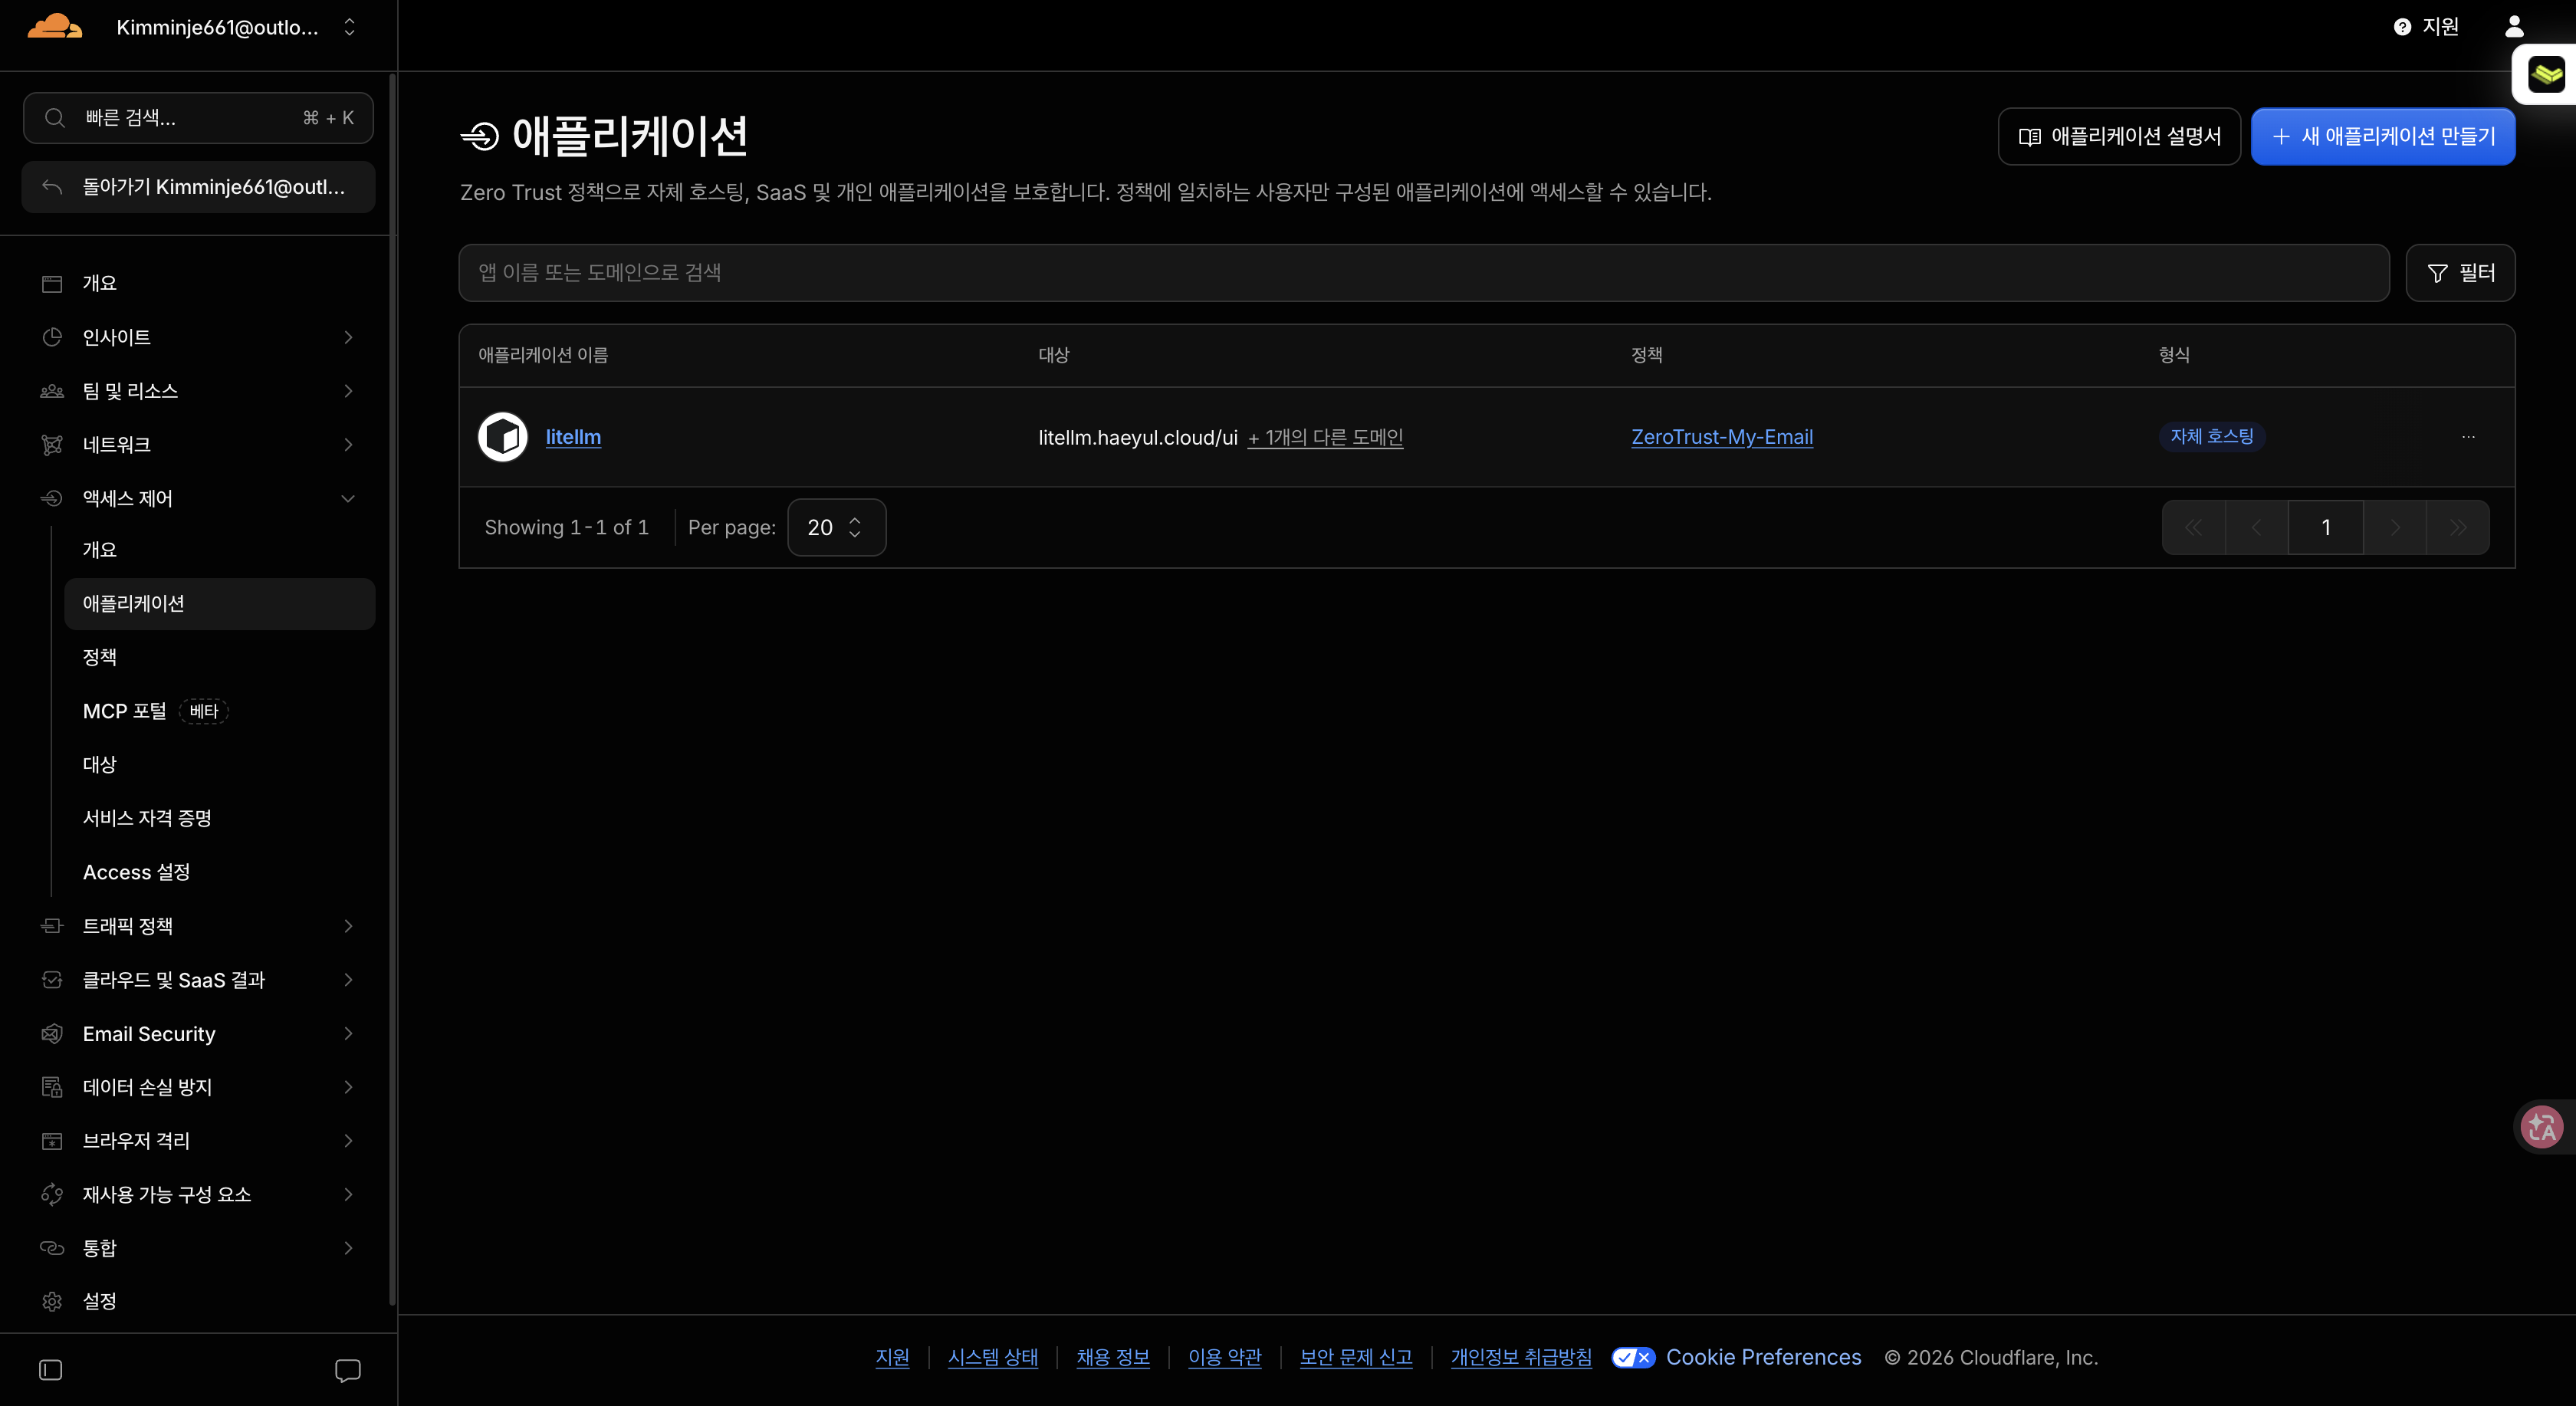
-
이후 자신의 배포 서비스에 맞는 형태를 선택합니다.
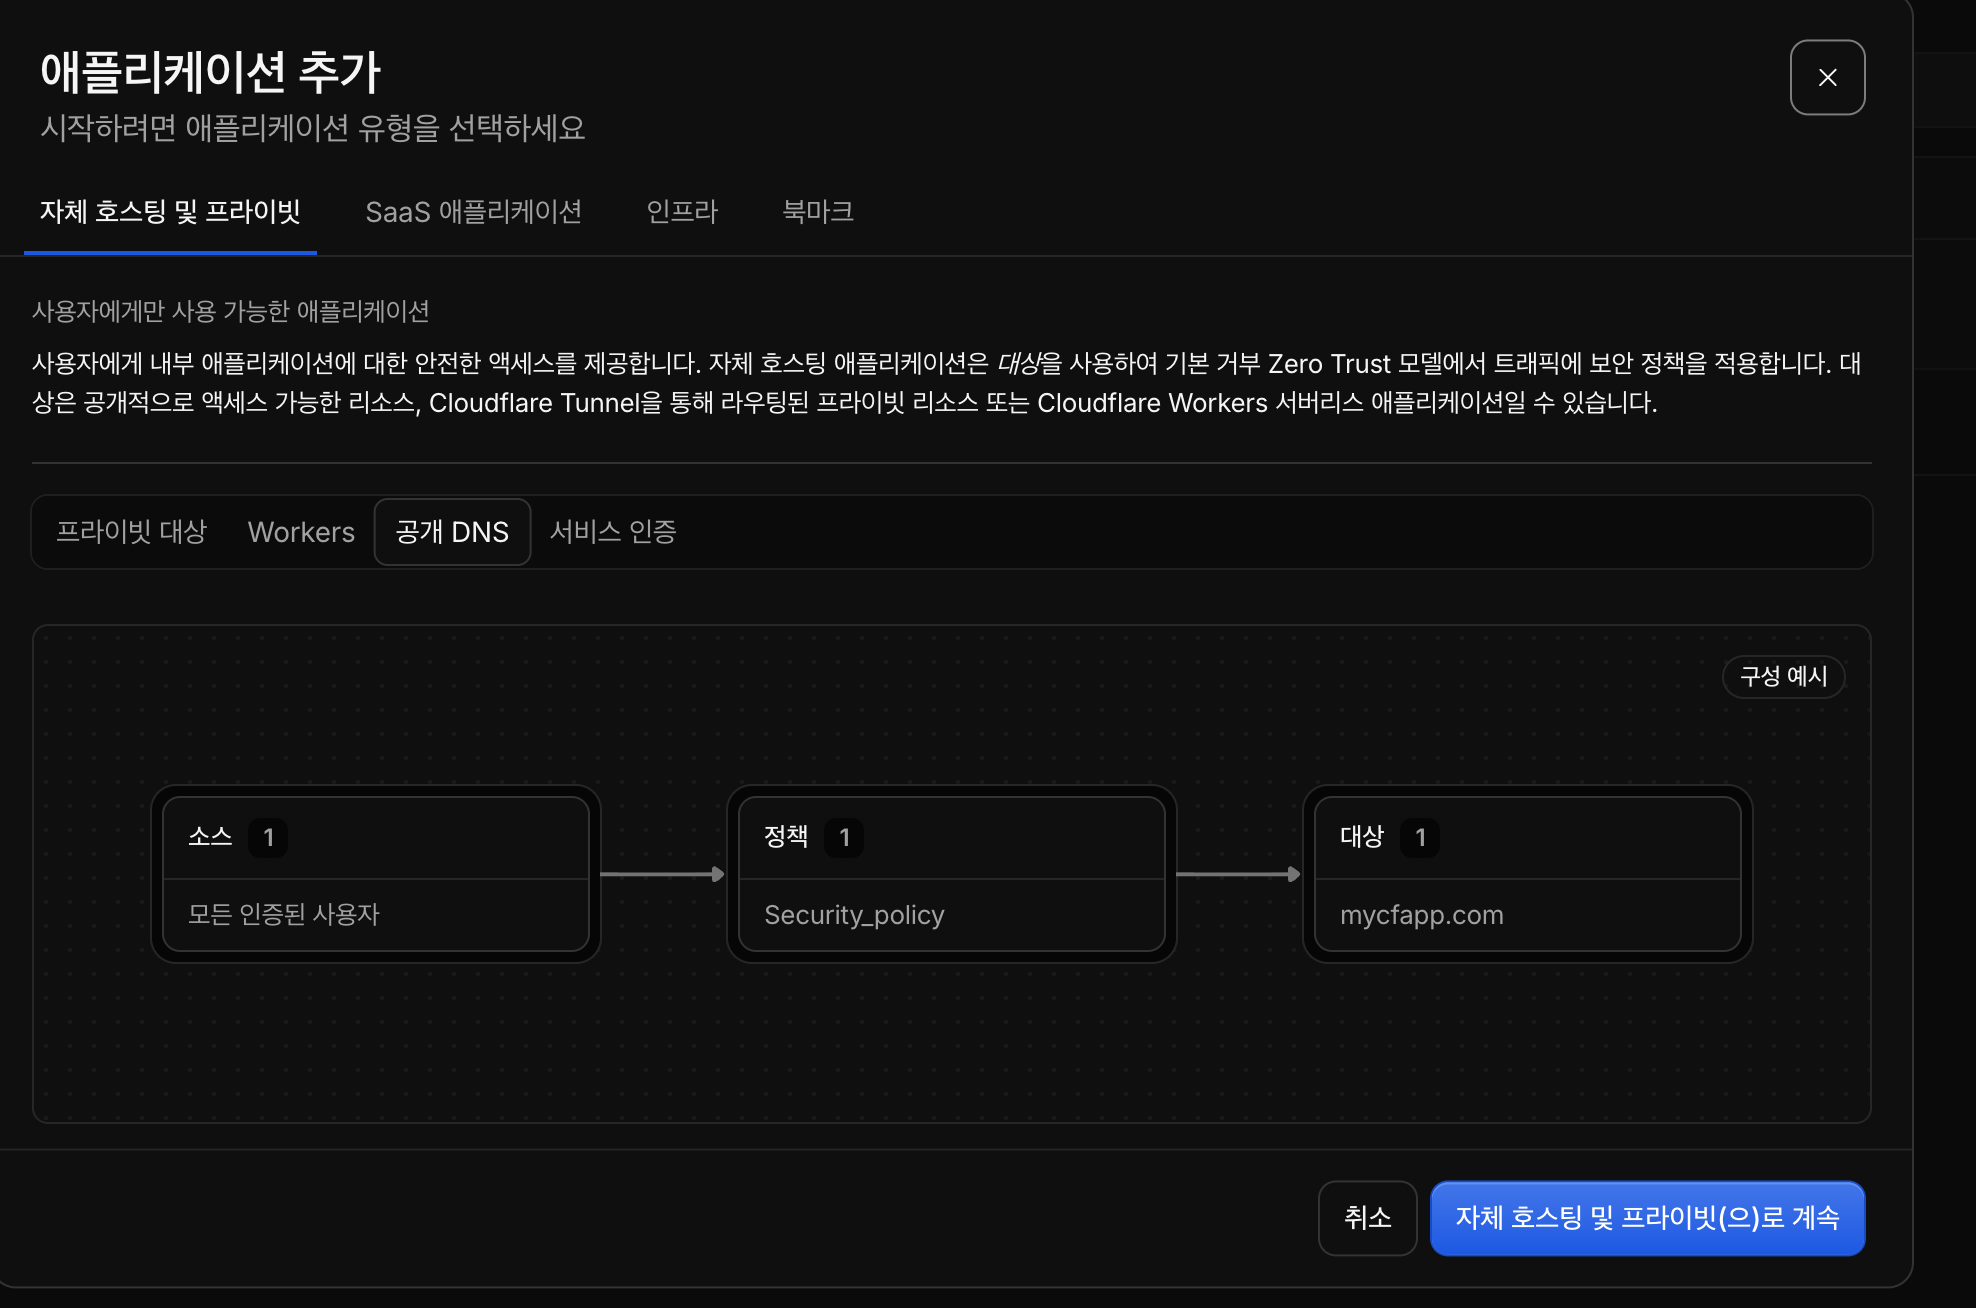
-
자신의 서비스의 dns ghrdms ip를 바탕으러 어떤 서비스에 해당 zero trust 정책을 설정할 것인지 선택해주세요.
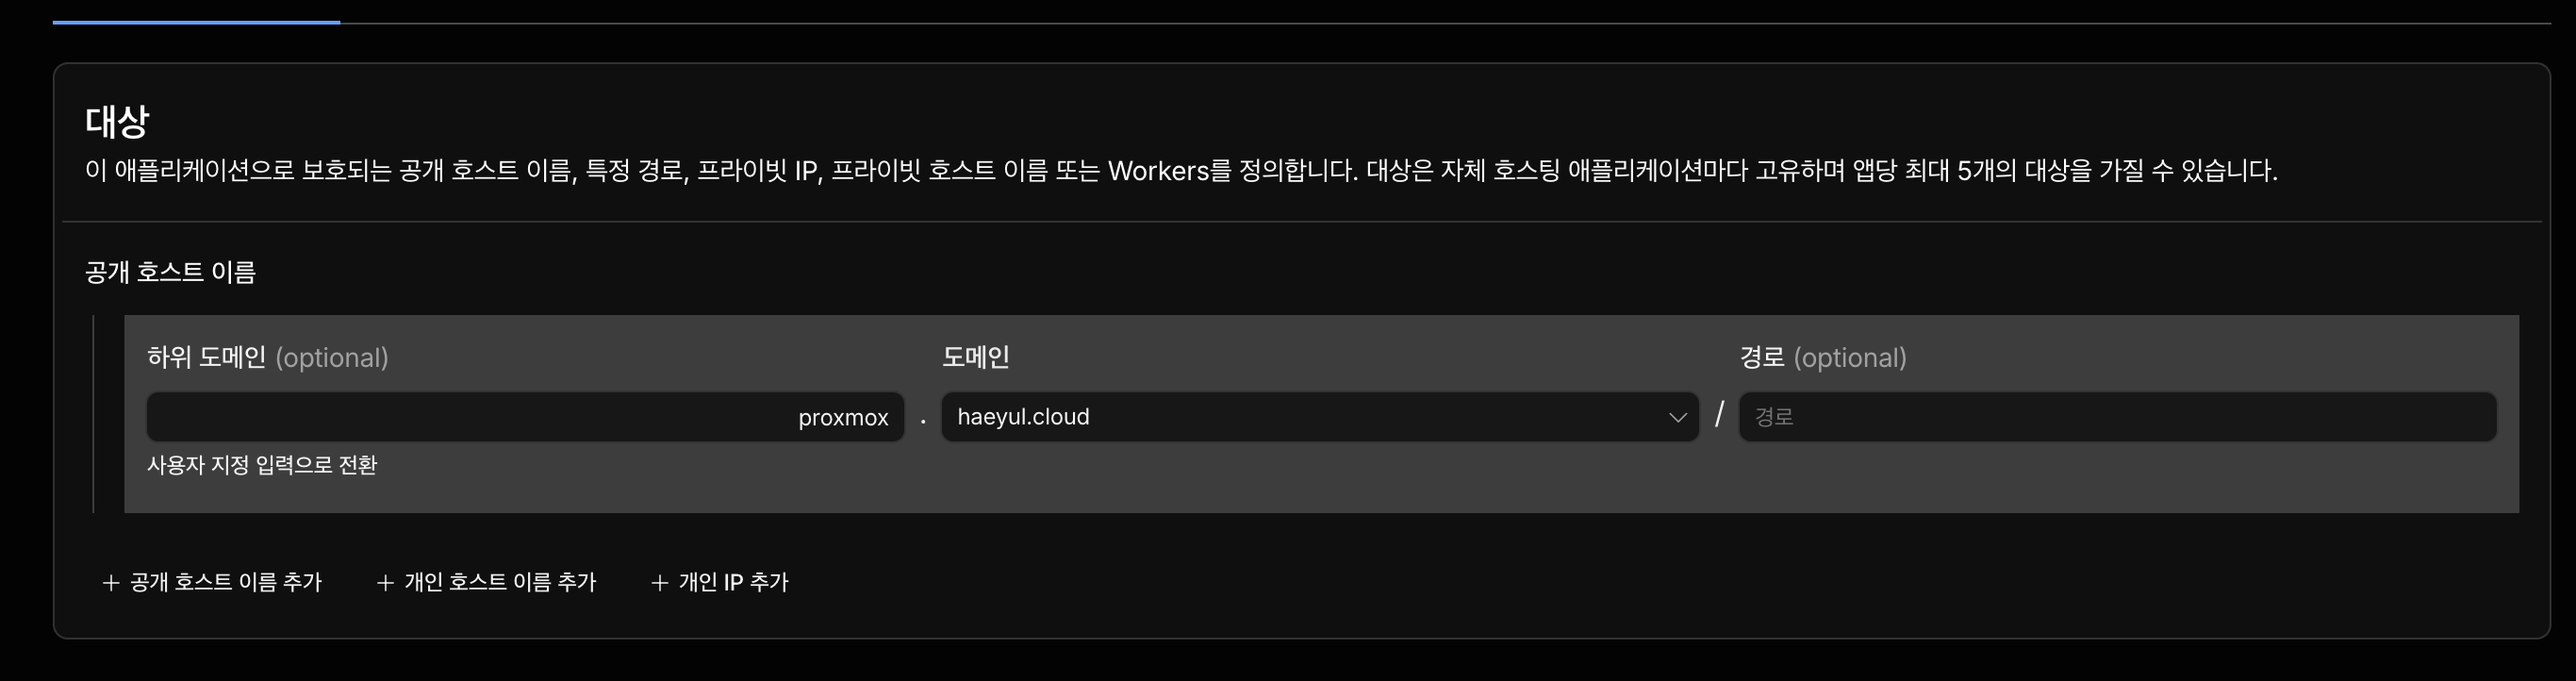
이후 만들어 주셨다면 해당 정책에 들어가서 추가적인 설정을 해야합니다.
일단 저희는 google oauth 기능을 켜둘 예정이므로 GCP로 이동해서 google oauth 환경 설정부터 하고 오겠습니다.
API 및 서비스 > Oauth 동의 화면
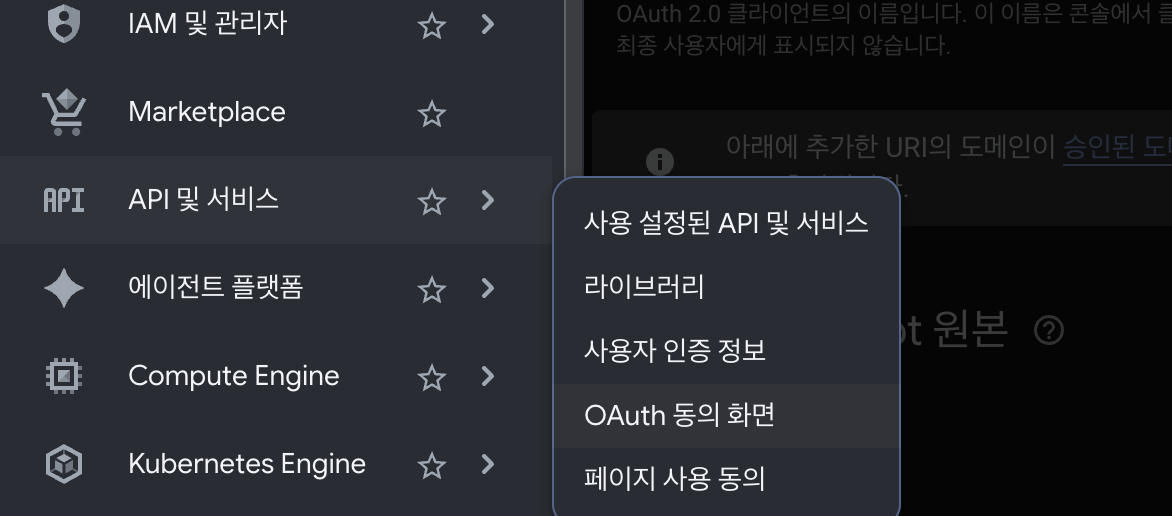
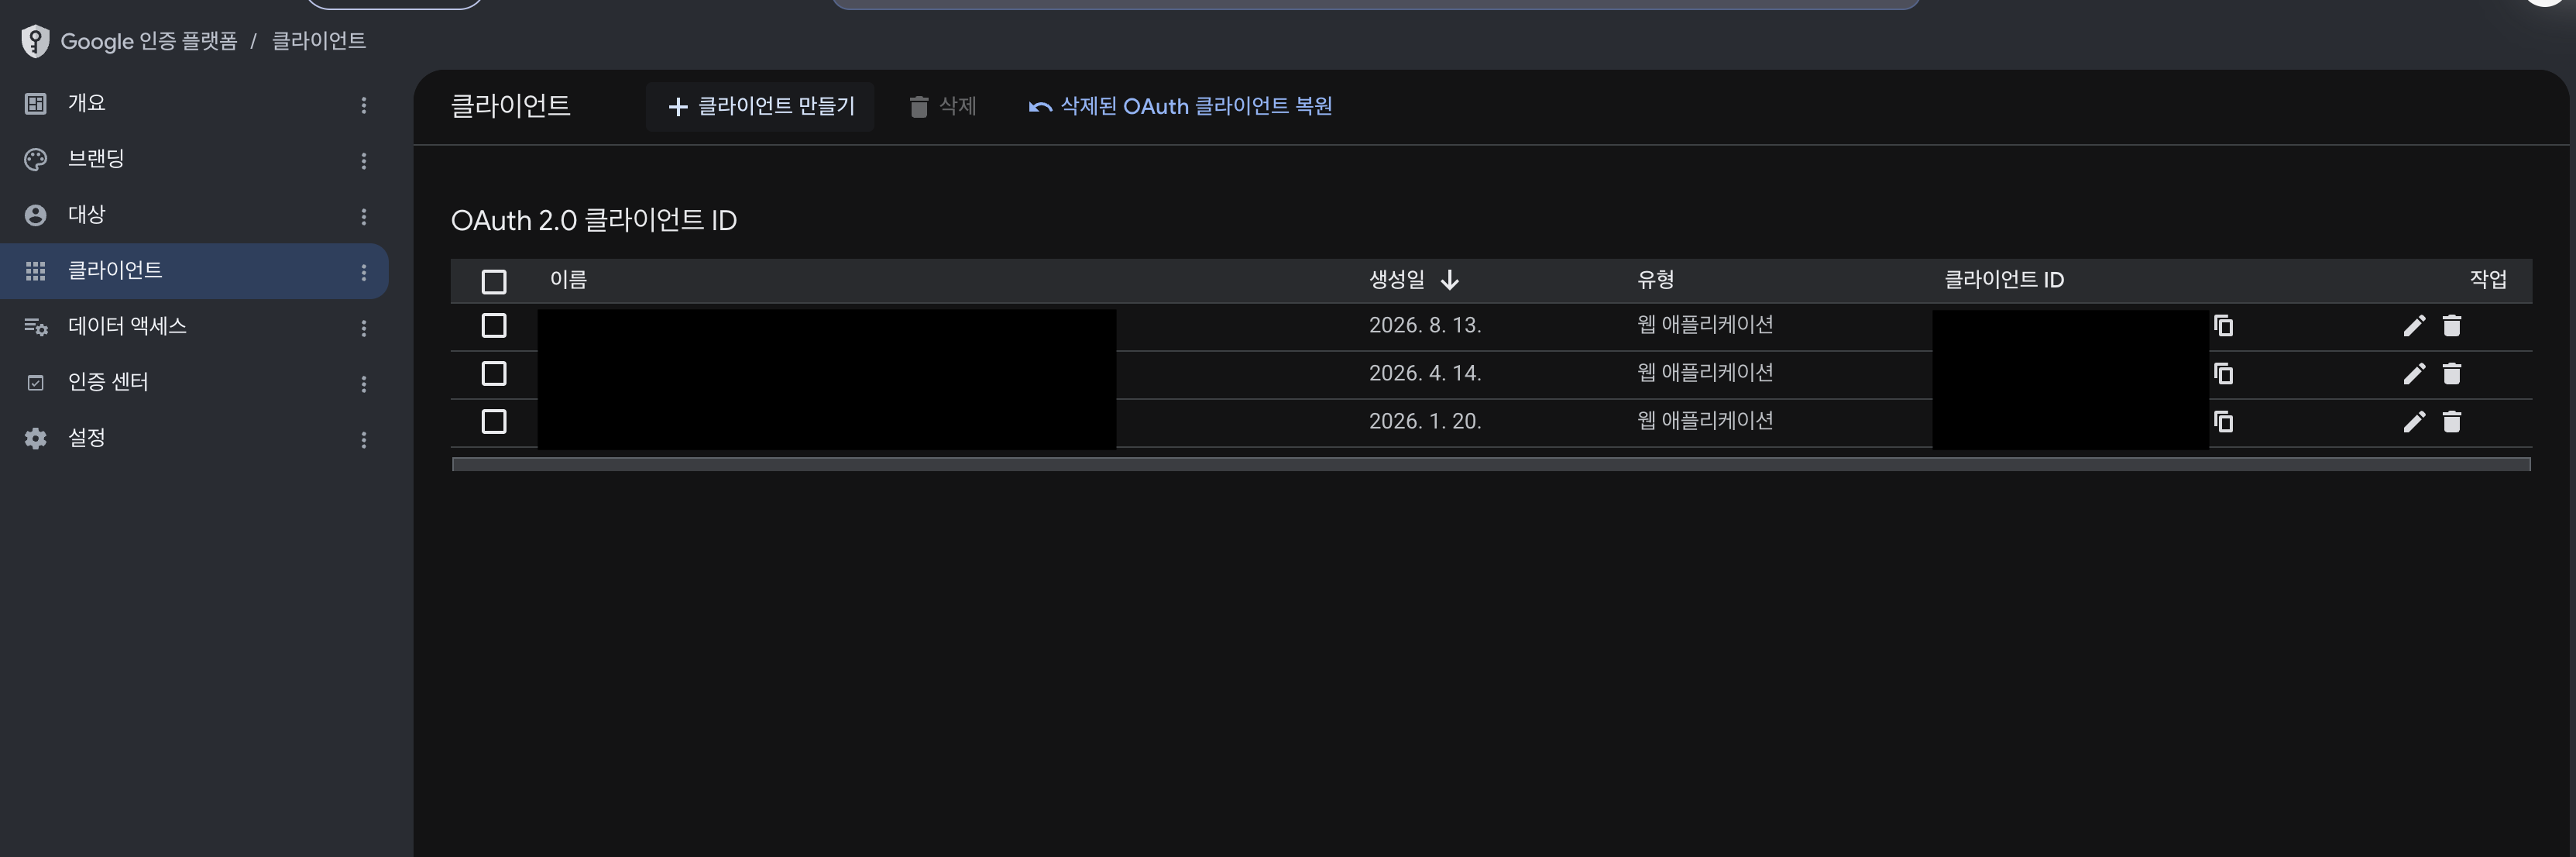
새클라이언트 만들기 클릭
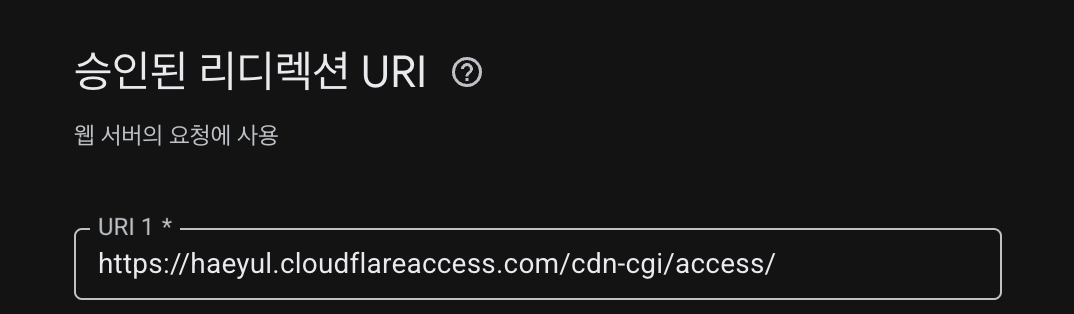
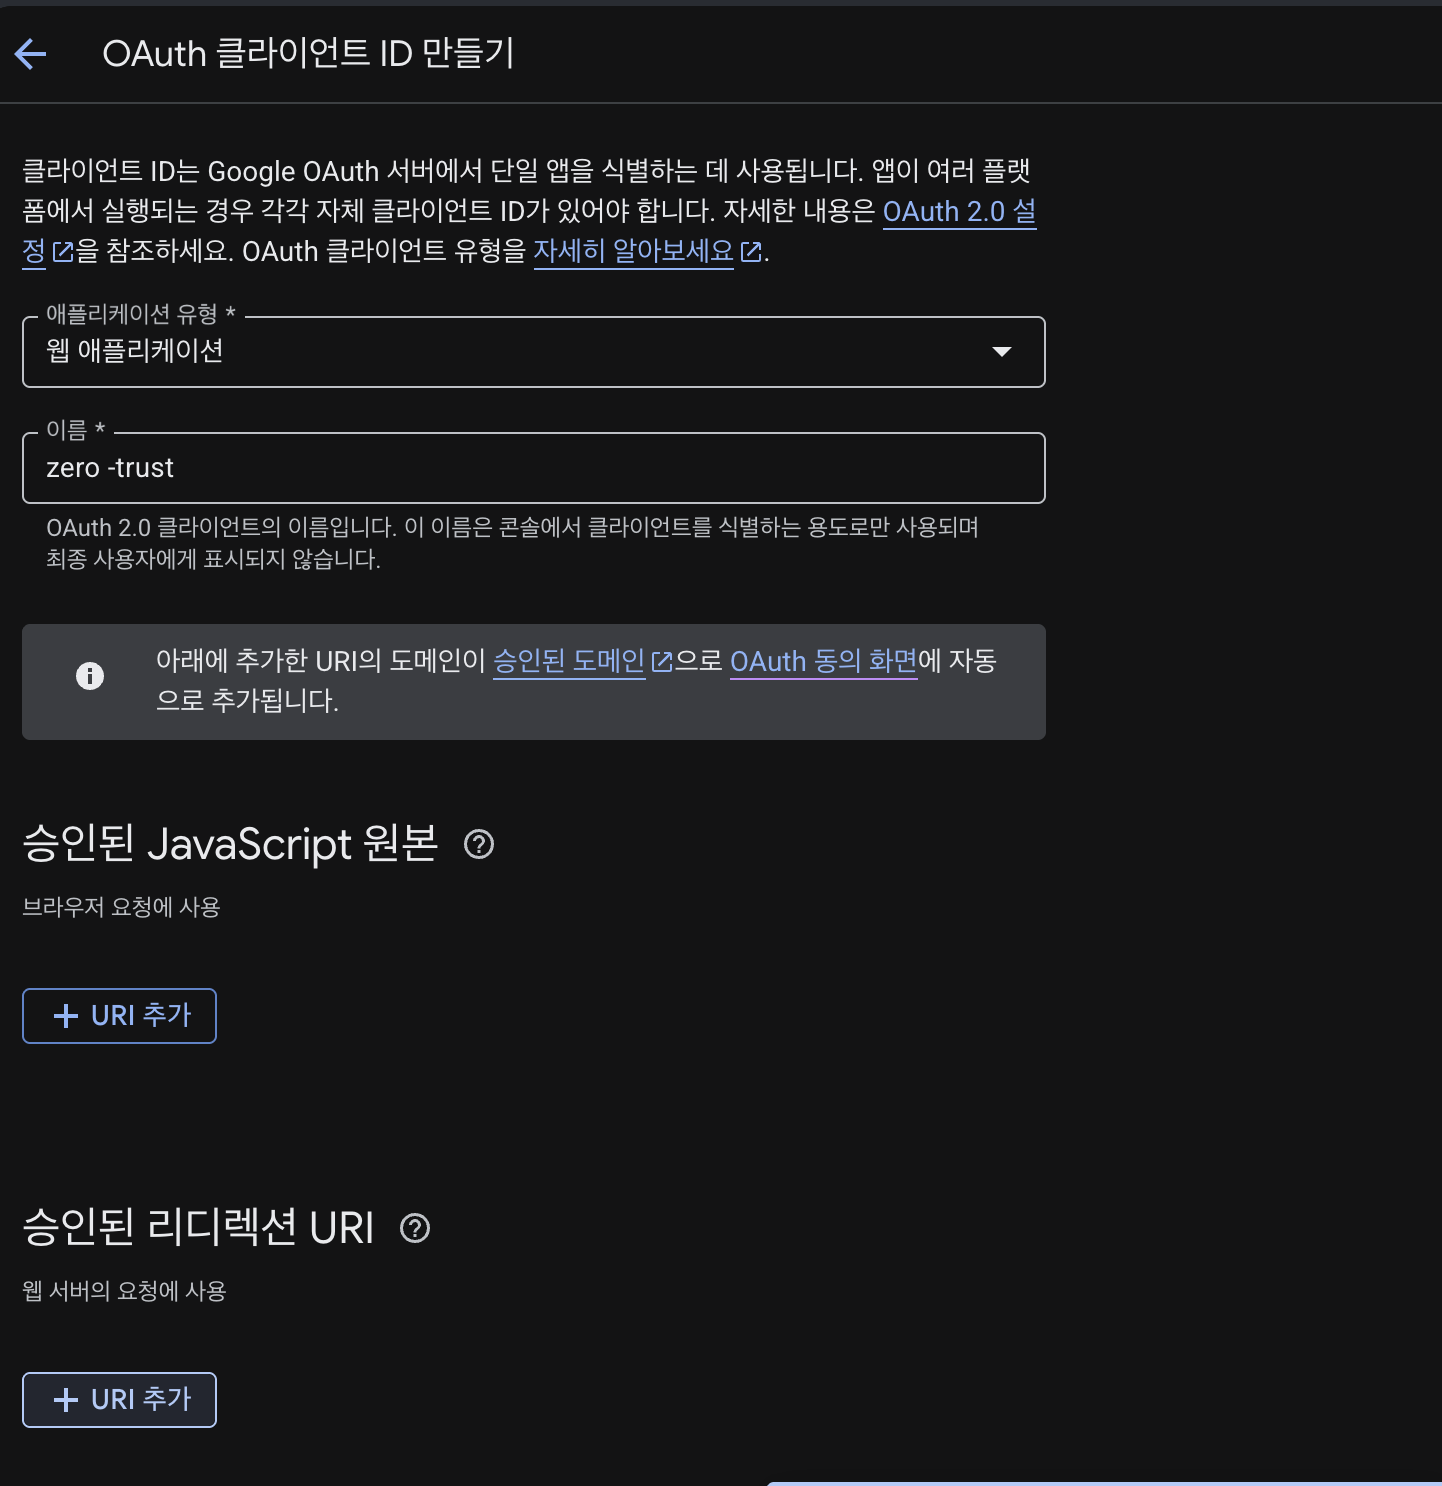
다음과 같이 설정 여기서 승인된 리디렉션 URI 값은 차후 수정할 예정입니다.
이제 만들어진 google oauth의 secret 비밀번호 값과 client ID 값을 cloudflare에 저장하고 나서 정책을 수정해서 허용된 email만 접근 가능하도록 만들겠습니다.
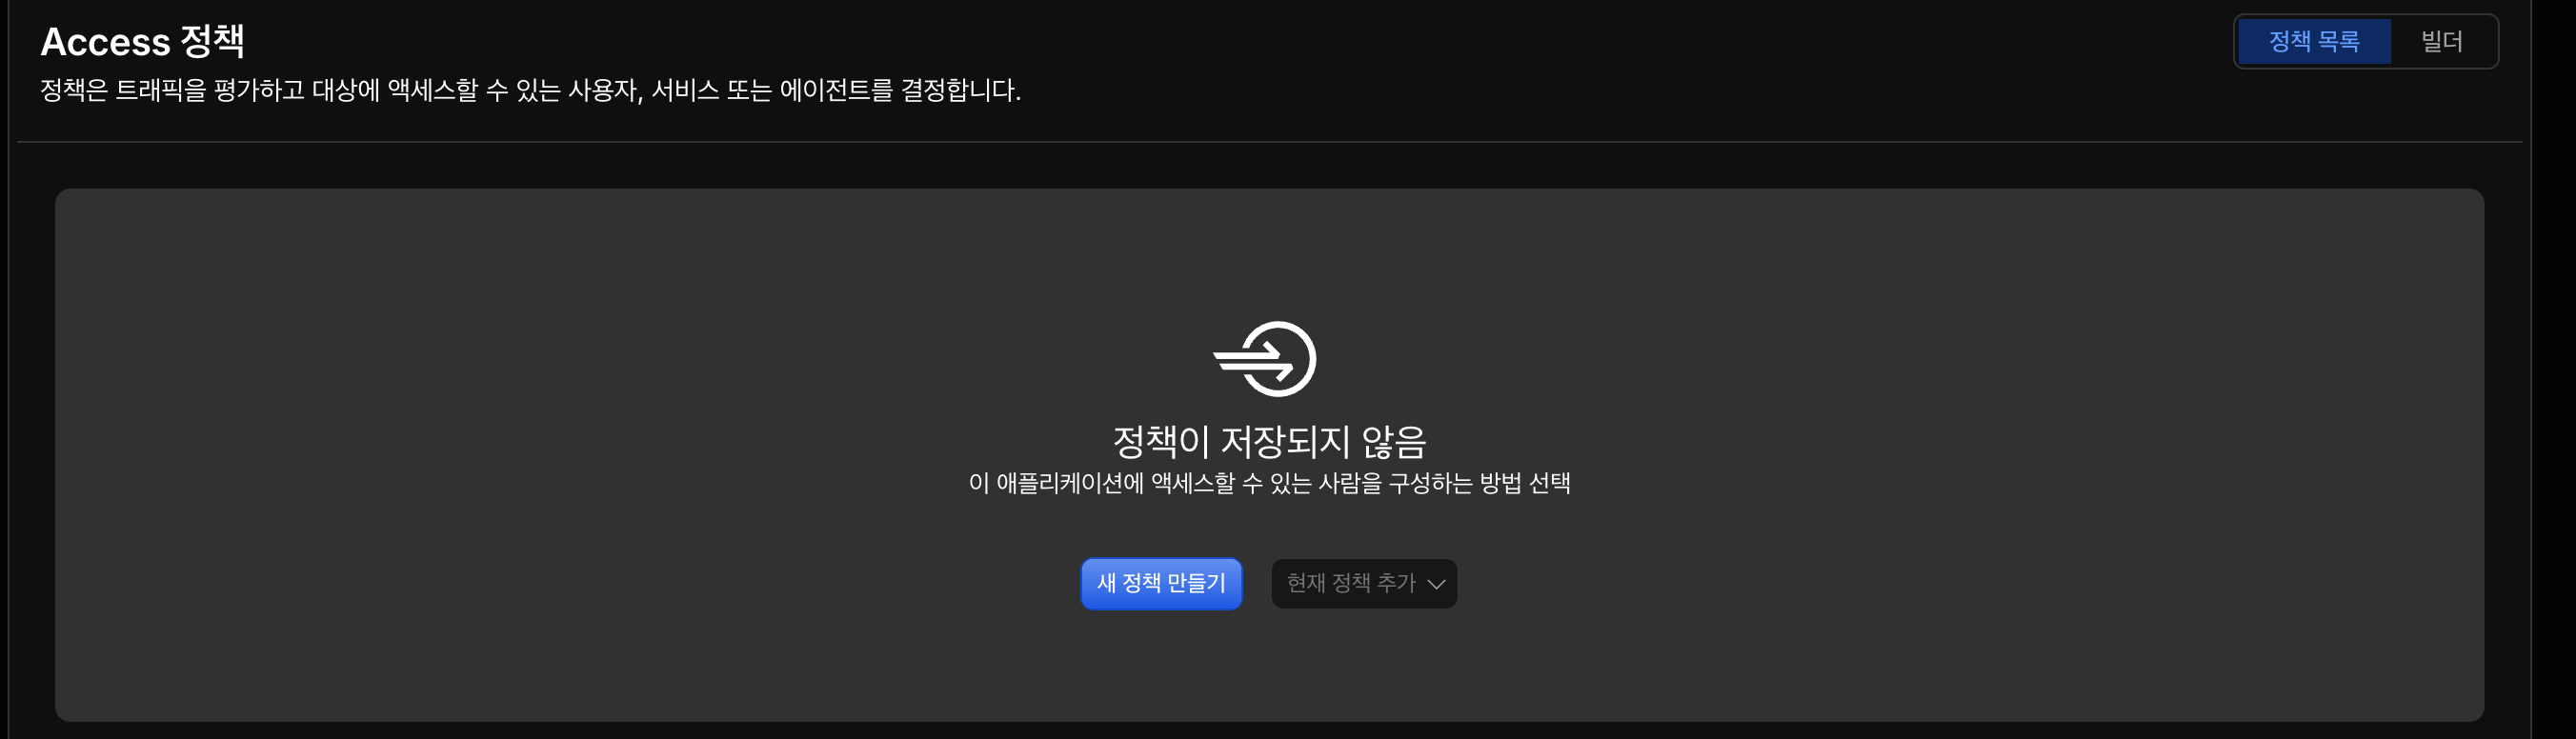
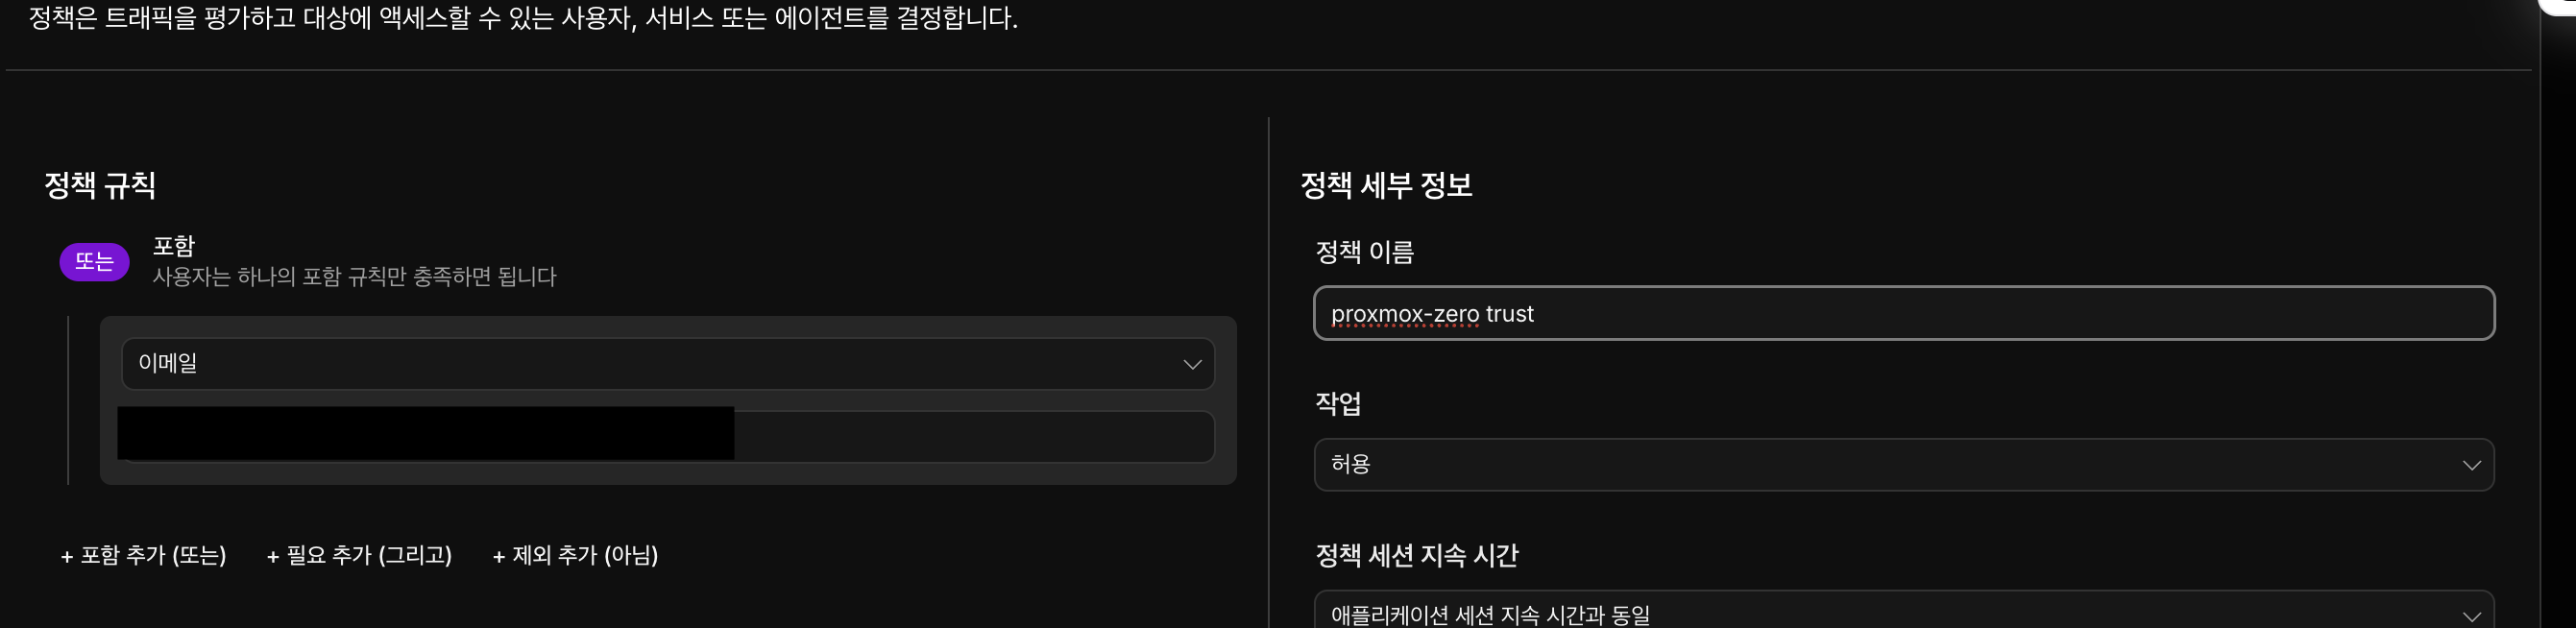
새 정책 만들기를 클릭해서 다음과 같은 화면에 나오면 email로 허용할 email들을 선택해 주면 끝입니다.
오류 1. Google Oauth 400 오류
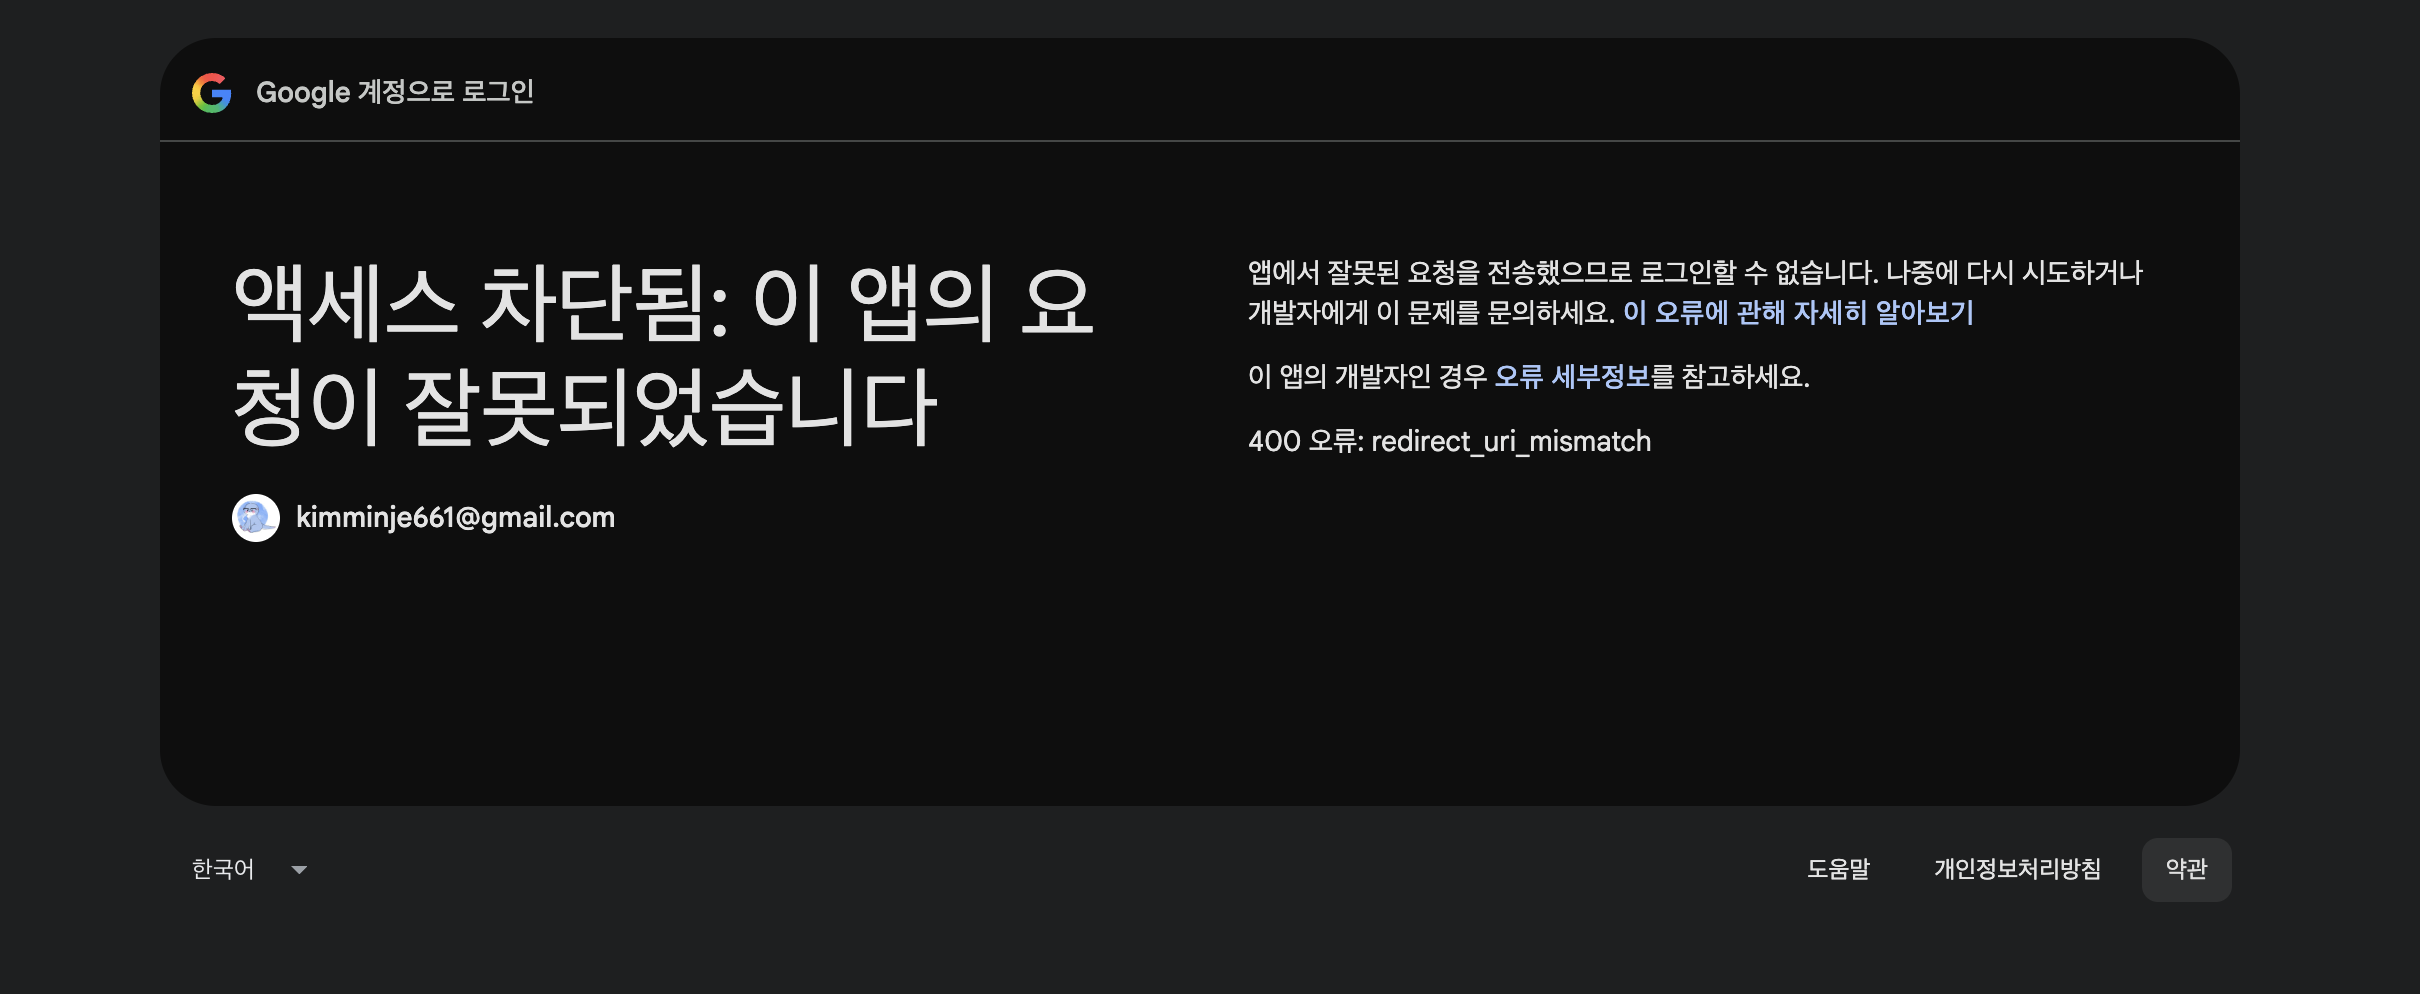 위 오류는 cloudflare zero trust에서 google oauth를 이용한 MFA를 사용하는 과정에서 생기는 오류입니다.
위 오류는 요청에 포함된 redirect_url 값이 Google Cloud OAuth의 클라이언트에 등록된 승인된 리다이렉션 URI 목록에 없다는 의미로. 오류 세부정보를 클릭해서 보면
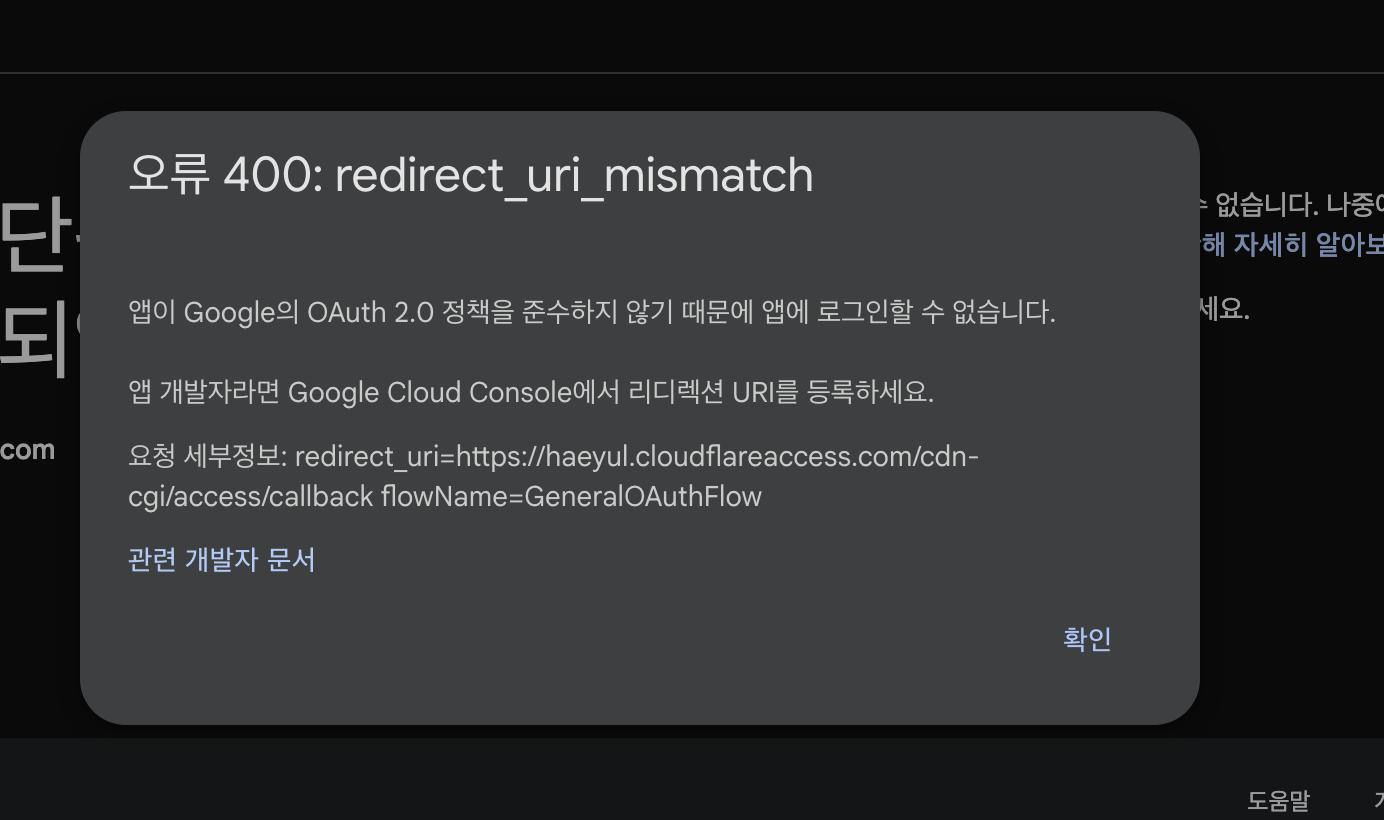
이런 사진에서 세부 정보에 redict_uri 값을 볼수 있습니다.
이 정보를 가지고 google cloud oauth에 해당 oauth client로 와서 승인된 리디렉션 URI에 추가하면 해결됩니다.