기초 동적 분석
Inetsim & wireshark 네트워크 동적 분석 환경 설정
inetsim을 이용하면 동적으로 바뀌는 모든 DNS에 대해서 INETSIM에서 제공하는 웹 사이트를 반환하며 특정 영역으로 이동할떄는 기 영역의 이름으로 파일을 만들어저 제공합니다. inetsim 서버에서 wireshark를 이용할 경우 악성코드가 어떤 url로 요청을 보내거나 혹은 네트워크 행위를 추적할 수 있습니다.
Procmon
Procmon은 윈도우 컴퓨터안에서 현재 실행되는 프로세스를 추적할 수 있는 도구입니다.

Procmon의 경우 Filter를 통해서 특정 프로세스에 대해서만 행위를 추적할 수 있습니다.

Procmon에서 가장 중요시 봐야할 사실은 어떤 프로세스를 통해서 실행된 함수이냐 입니다.
Wireshark 분석
Wireshark는 네트워크 트래픽 데이터를 GUI 형태로 보여주는 편의성 도구입니다. 우리는 해당 도구를 inetsim이 깔려 있는 환경에서 주력으로 사용할 예정입니다.
현재 악성코드 분석 환경은 다음과 같이 설정되어 있습니다.
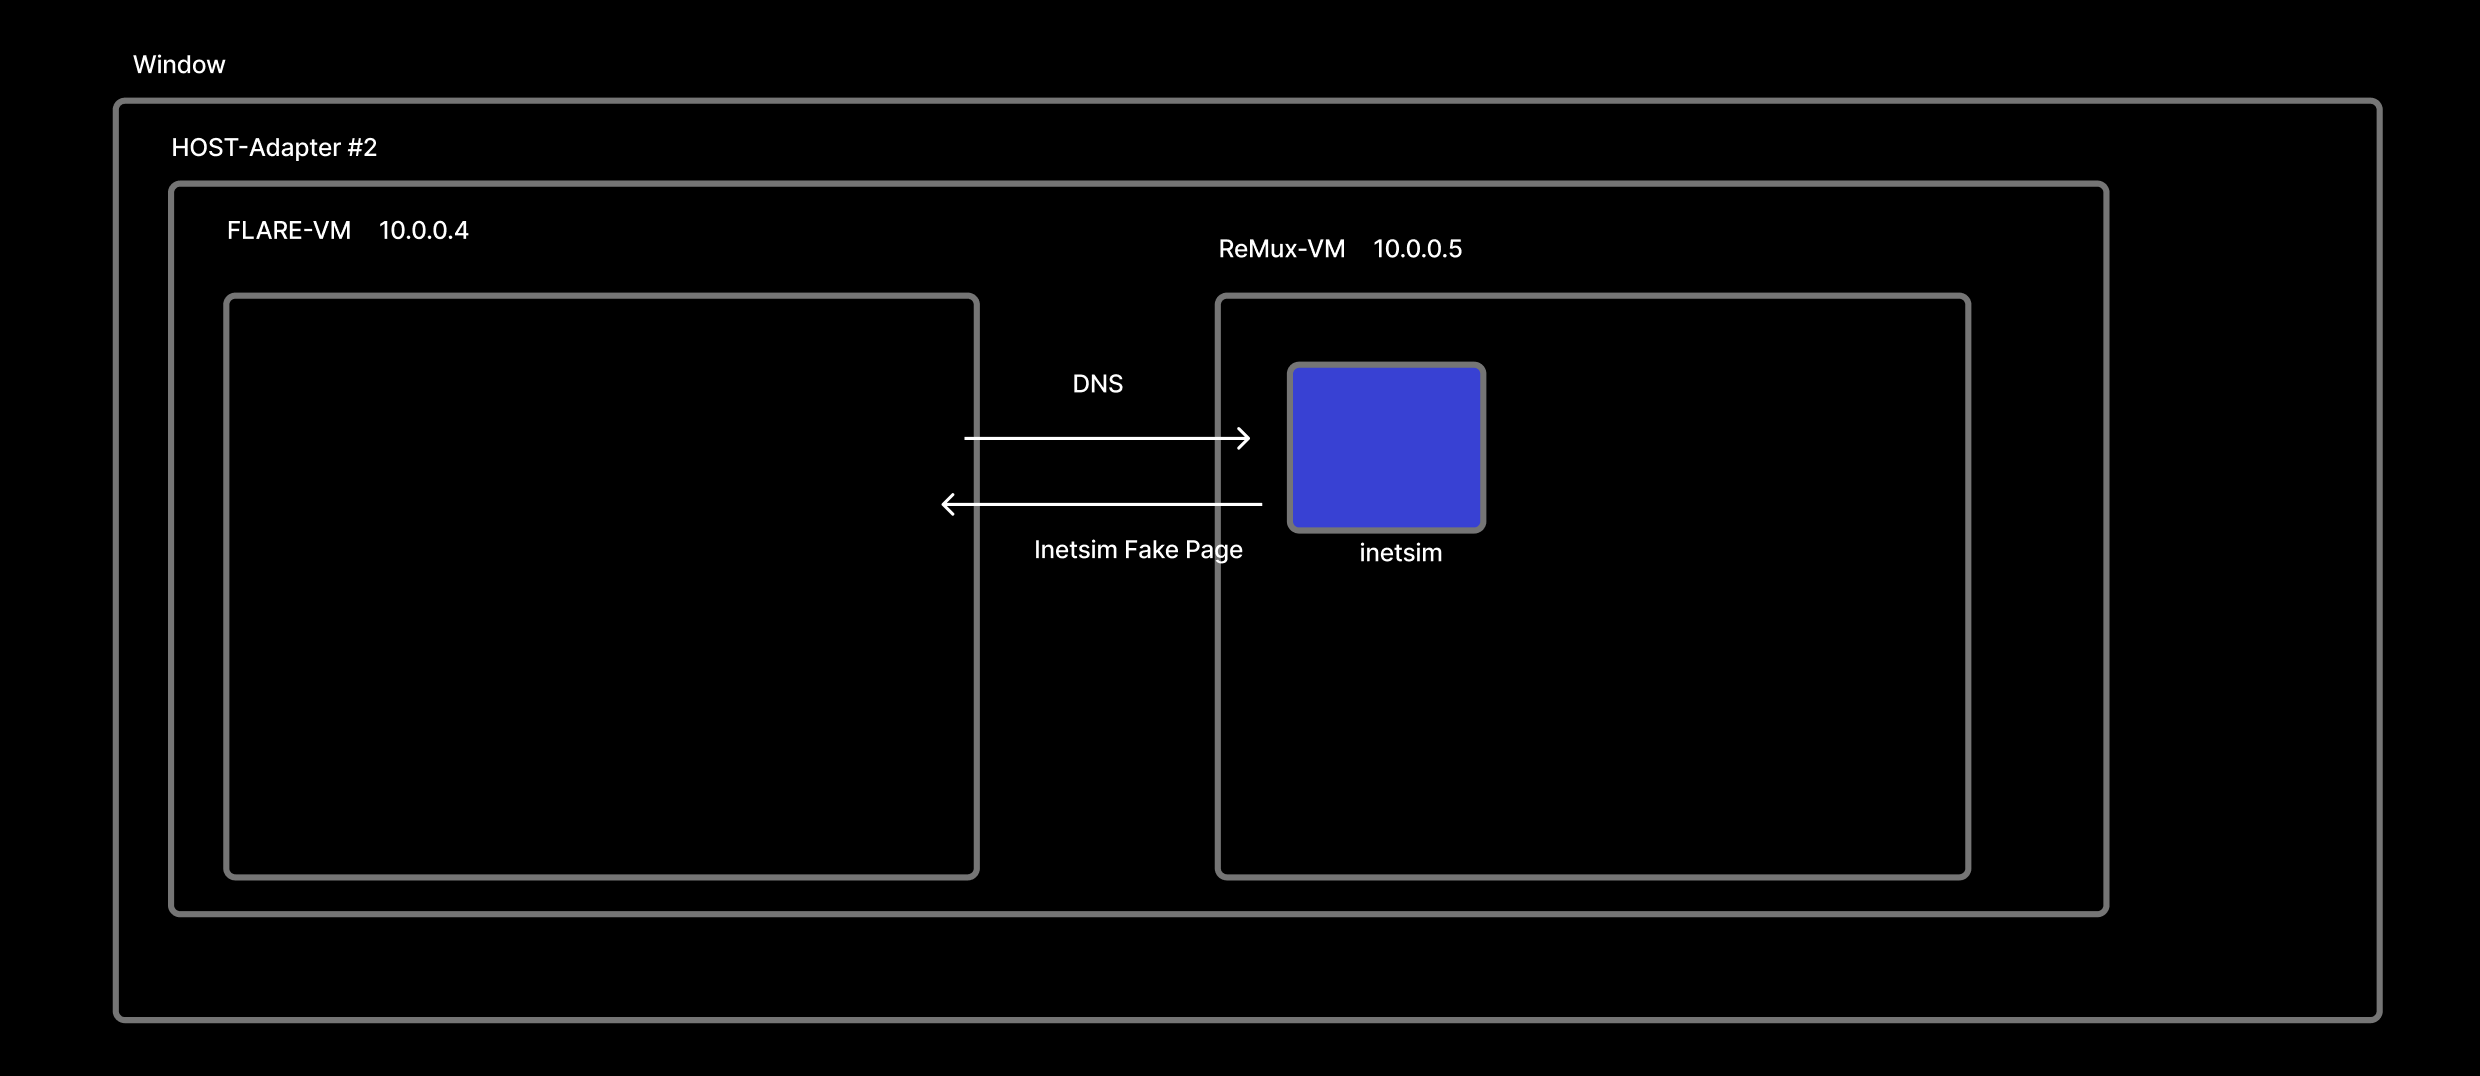
FLARE-VM에서 보내는 어떤 요청도 ReMux-VM이 대신 받습니다. 또한 받은 모든 HTTP 요청 및 각종 DNS 요청에 대한 응답을 Inetsim이라는 프로그램이 대신 받아서 가짜 페이지 혹은 가짜 요청을 보내서 악성코드가 정상적으로 동작할 수 있도록 되어 있습니다.
따라서 ReMux-VM에서 wireshark를 실행할 경우 Flare-VM에서 일어나는 외부망 관련 모든 네트워크 요청을 받아서 악성 행위를 판별할 수 있습니다.
sudo wireshark