Mobile Malware Analysis
Mobsf
MobSF란?
MobSF(Mobile Security Framework)는 모바일 앱에 동적 & 정적 분석을 자동화 하는 하나의 펜 테스트 , 맬웨어 분석 및 보안 평가 프레임워크이다.
환경 설정
mobsf의 초기 설정과정에서 python 환경이 필요하므로 중간에 venv 환경 설정을 추가했습니다.
apt-get update

git clone https://github.com/MobSF/Mobile-Security-Framework-MobSF.git

cd Mobile-Security-Framework-MobSF

python3 -m venv venv

source venv/bin/activate

./setup.sh
실행 방법
./run.sh 127.0.0.1:8000 # localhost 8000 포트를 통해서 프로그램 실행
초기 ID & PW
- id : mobsf
- pw : mobsf
실습
먼저 window lab에서 악성코드를 remnux 서버로 옮기도록 하겠습니다.
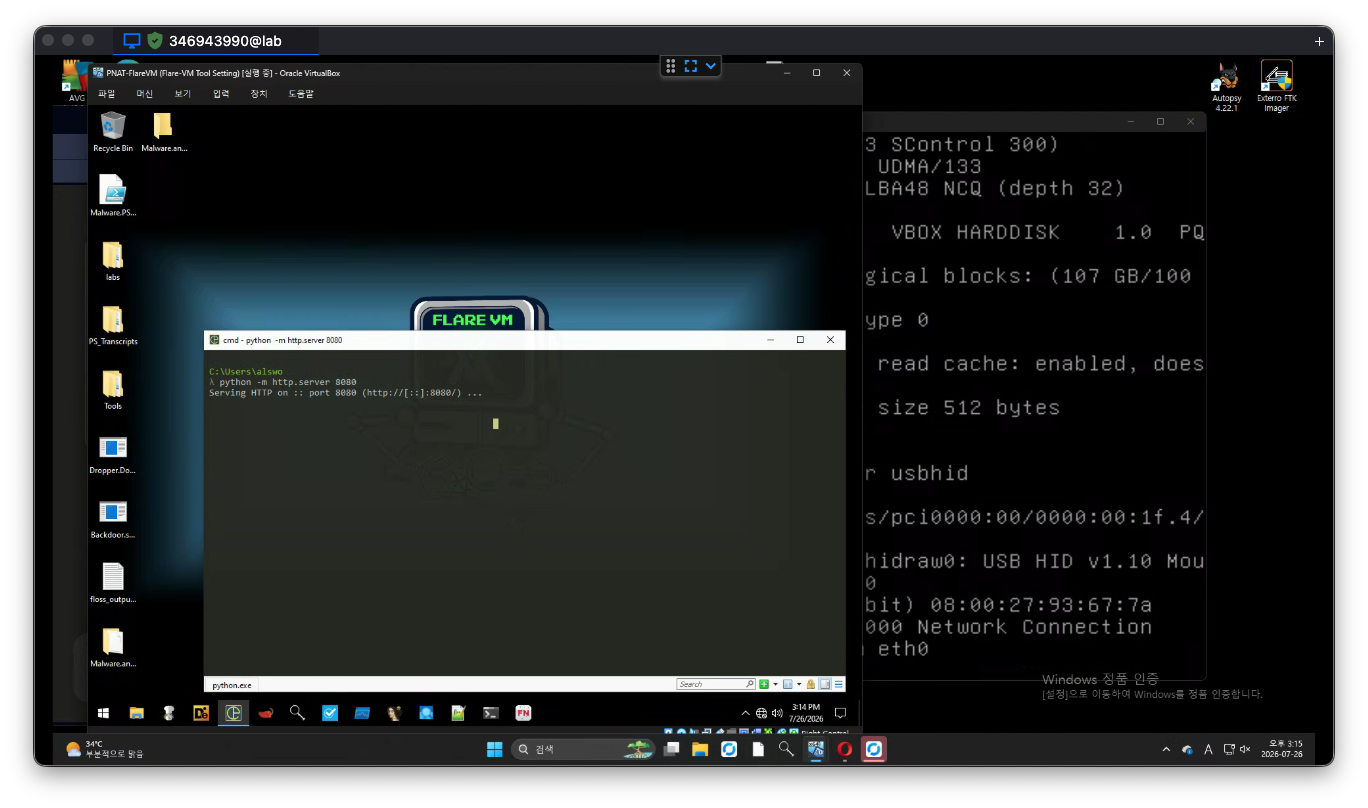
python -m http.server 8080다음 명령어를 통해서 window 서버의 8080포트로 remnux가 접근할 수 있도록 포트를 열어두도록 하겠습니다.
이후 remnux로 넘어와서 해당 악성 프로그램을 다운로드 받겠습니다.
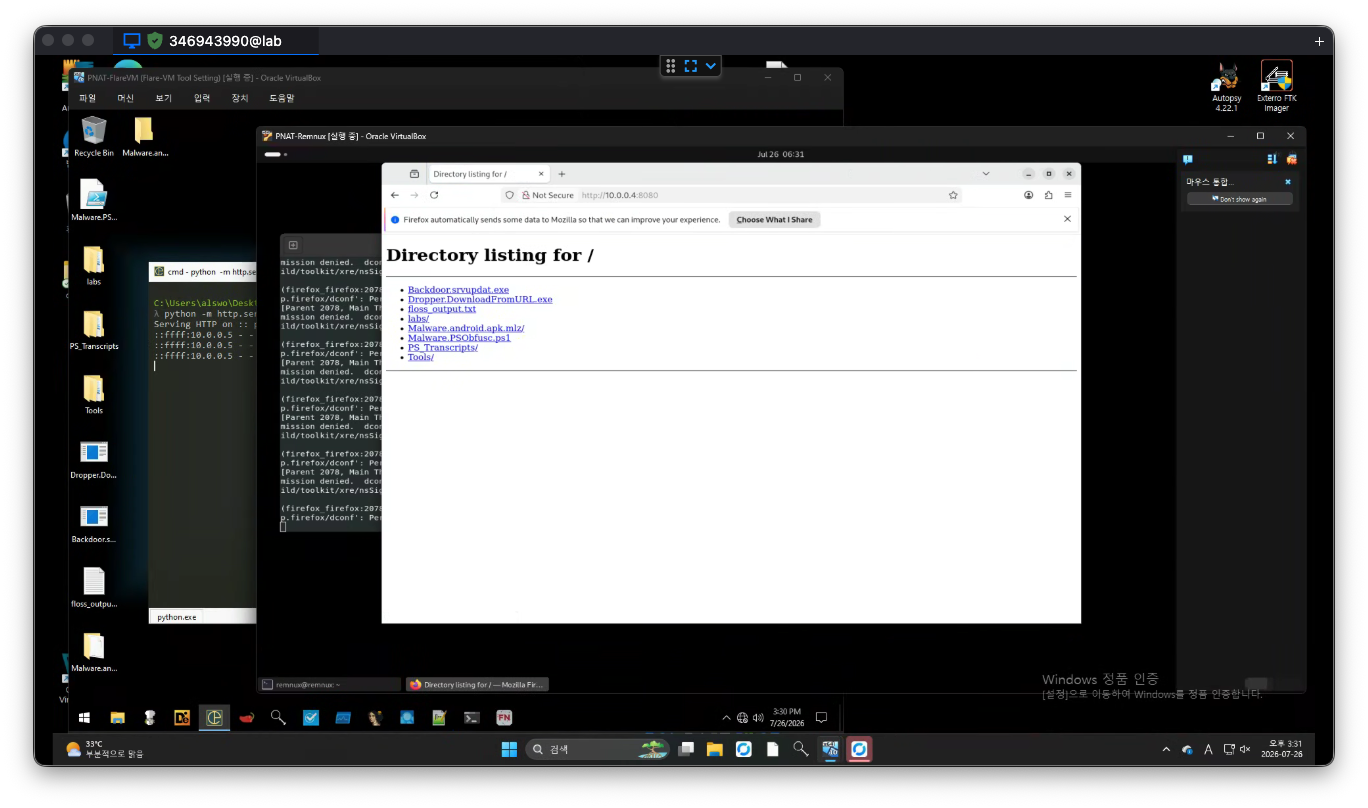
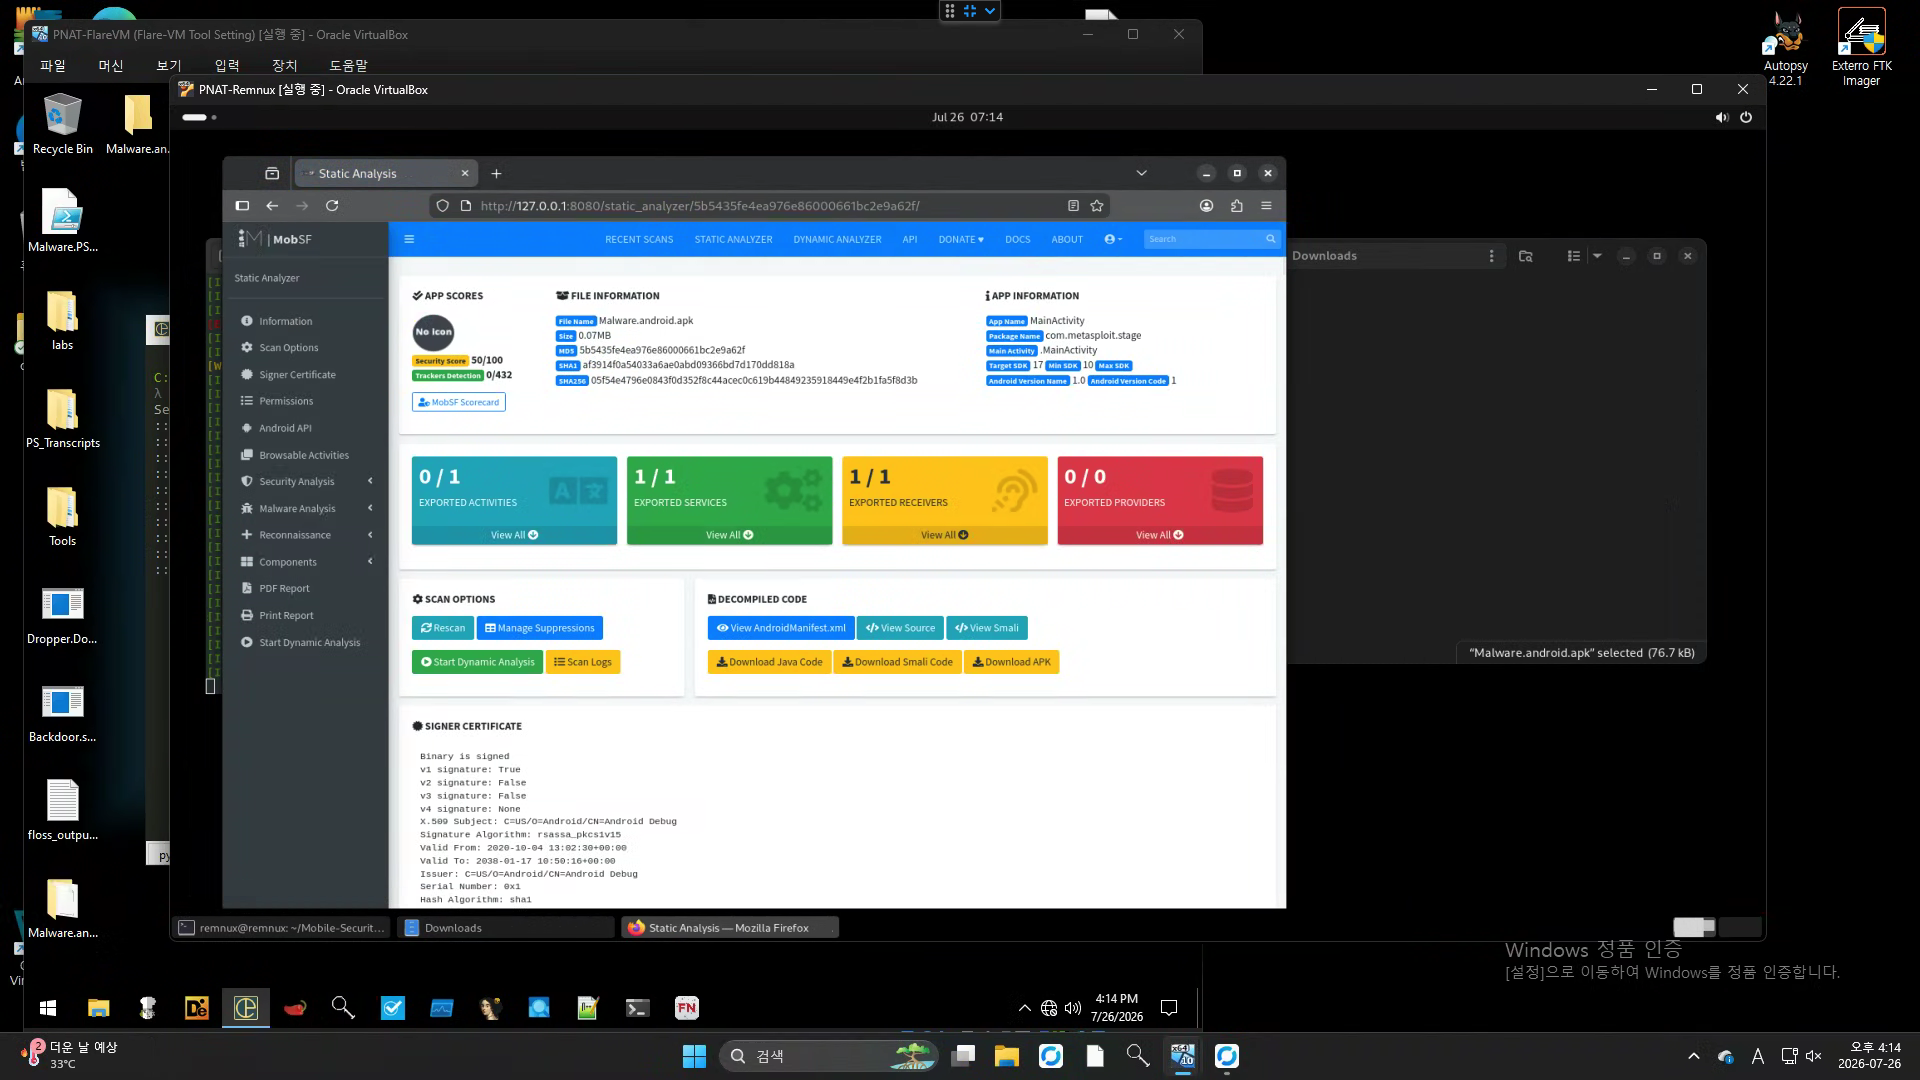
MobSF 사이트에 다운로드 받은 악성 앱 프로그램을 올려서 분석해보겠습니다.